Giới thiệu
Trong môi trường doanh nghiệp sử dụng Windows, Active Directory (AD) và Group Policy (GPO) từ lâu đã là bộ công cụ quen thuộc của bộ phận CNTT để quản lý tập trung máy tính người dùng.
Thông qua GPO, quản trị viên có thể:
- Áp dụng chính sách bảo mật.
- Kiểm soát trình duyệt.
- Hạn chế tài khoản cá nhân.
- Kiểm soát cài đặt phần mềm.
- Quản lý thiết bị ngoại vi.
- Thiết lập Firewall.
- Áp dụng chính sách mật khẩu.
- Quản lý Windows Update.
- Phân quyền theo OU hoặc phòng ban.
Tuy nhiên, khi doanh nghiệp có nhu cầu sử dụng MacBook hoặc iMac, đặc biệt cho các bộ phận Thiết kế, Marketing, Media…, một câu hỏi quan trọng được đặt ra:
Có thể quản lý máy Mac tập trung giống như Windows Domain Controller + GPO hay không?
Câu trả lời là Có.
Tuy nhiên, macOS không sử dụng Windows Group Policy. Giải pháp quản trị tập trung tiêu chuẩn của hệ sinh thái Apple là MDM – Mobile Device Management.
1. Mac có thể Join Windows Domain không?
macOS có khả năng kết nối với Microsoft Active Directory.
Mac có thể sử dụng Active Directory cho một số nhu cầu như:
- Xác thực tài khoản.
- Kerberos.
- Truy cập File Server.
- SMB.
- Một số tài nguyên nội bộ của doanh nghiệp.
Tuy nhiên có một điểm rất quan trọng:
Mac Join/Bind Active Directory không có nghĩa là Mac sẽ nhận Windows GPO giống Windows 10/11.
Các Group Policy được cấu hình trên Domain Controller, đặc biệt các policy dựa trên Windows Registry, Administrative Templates, AppLocker, Windows Firewall…, không tự động áp dụng lên macOS.
Vì vậy nếu mục tiêu là quản trị tập trung máy Mac, chỉ Join Domain là chưa đủ.
2. MDM là gì?
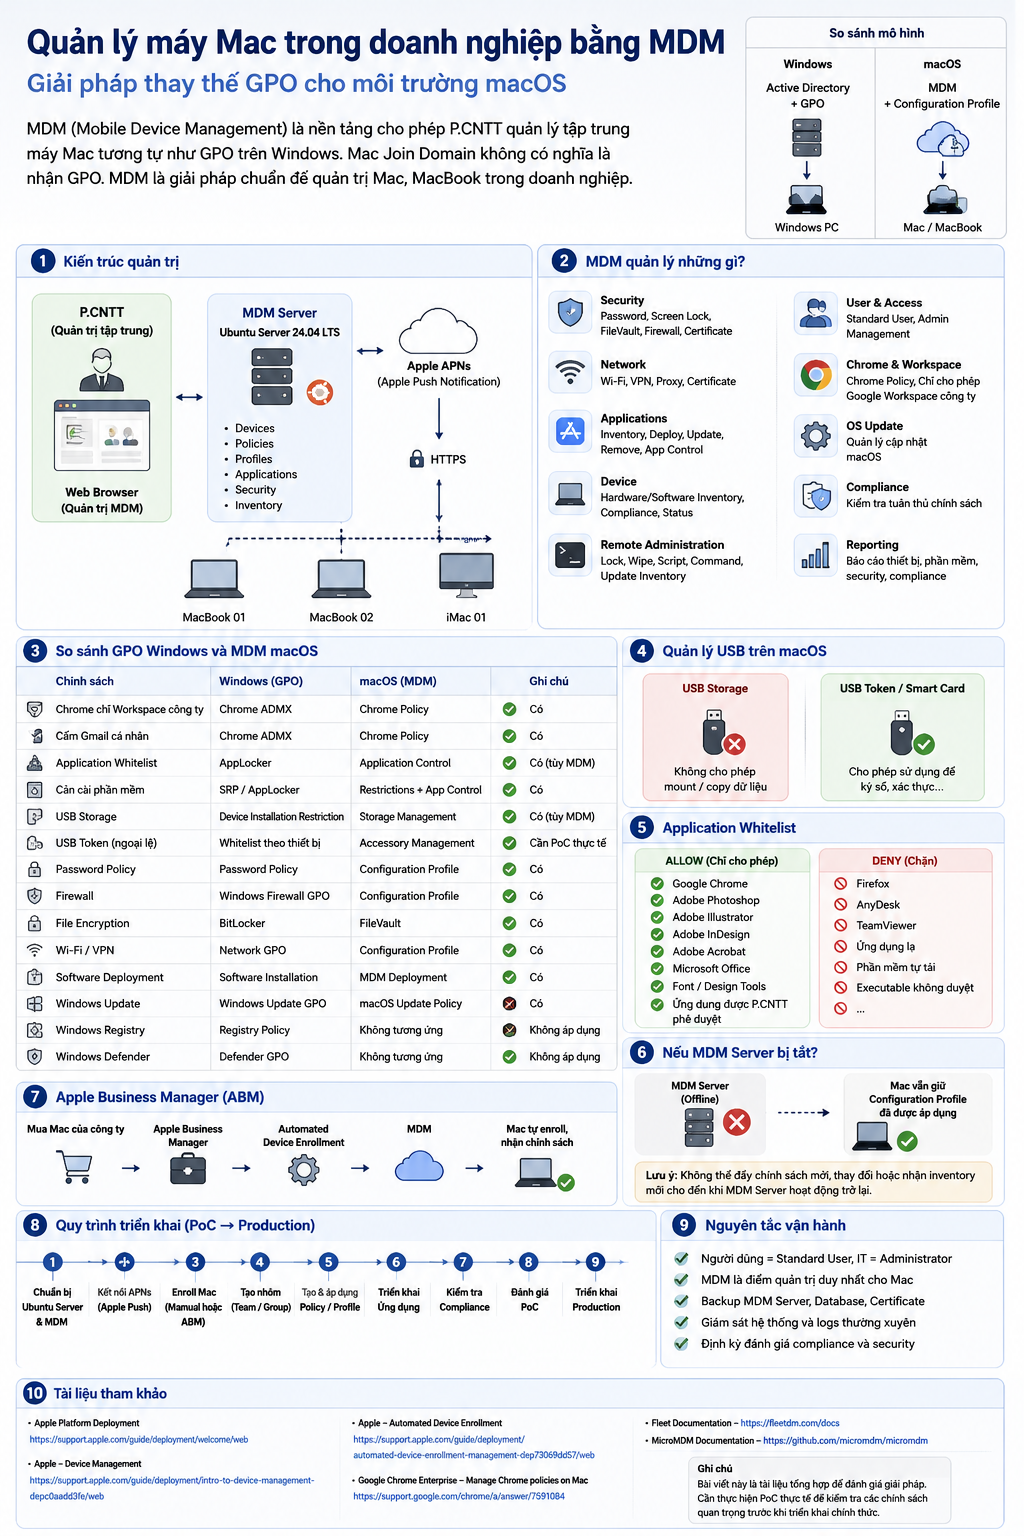
MDM – Mobile Device Management – là nền tảng cho phép bộ phận CNTT quản lý tập trung thiết bị Apple.
Đối với môi trường macOS, có thể hình dung:
  WINDOWS                          macOS

Active Directory               MDM Server
       │                                            │
      GPO                   Configuration Profile
       │                                            │
 Windows PC                    Mac / MacBook
Hai mô hình có cách triển khai kỹ thuật khác nhau nhưng cùng hướng tới một mục tiêu:
P.CNTT quản lý tập trung máy tính của người dùng thay vì cấu hình thủ công trên từng thiết bị.
3. Kiến trúc quản trị Windows và macOS trong doanh nghiệp
Một doanh nghiệp sử dụng đồng thời Windows và Mac có thể xây dựng kiến trúc:
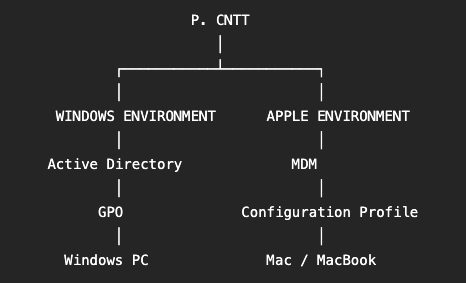
Windows tiếp tục sử dụng:
Active Directory → GPO → Windows Client
Trong khi hệ thống Apple sử dụng:
MDM → Configuration Profile/Policy → Mac
Không cần thay đổi hệ thống Active Directory đang hoạt động tốt chỉ để triển khai Mac.
4. Có cần Join MDM Server vào Domain Controller?
Không bắt buộc.
MDM Server có thể hoạt động hoàn toàn độc lập với Windows Domain Controller.
Ví dụ:
Windows:

Domain Controller
       │
      GPO
       │
Windows 10/11


macOS:

MDM Server
       │
Configuration Profiles
       │
MacBook / iMac
Nếu sau này doanh nghiệp cần tích hợp Identity, LDAP, SSO hoặc các dịch vụ xác thực khác thì có thể nghiên cứu kết nối thêm.
Nhưng đối với một dự án thử nghiệm ban đầu, không nhất thiết phải tích hợp MDM với Active Directory.
5. Có cần đầu tư thêm Server vật lý?
Không nhất thiết.
Nếu doanh nghiệp đã có VMware, Proxmox hoặc nền tảng Virtualization khác, hoàn toàn có thể tạo thêm một VM.
Ví dụ:
Ubuntu Server 24.04 LTS

CPU  : 2–4 vCPU
RAM  : 4 GB hoặc tùy MDM
Disk : 40–60 GB hoặc tùy nhu cầu
LAN  : Static IP
Sau đó triển khai MDM Server trên VM này.
Mô hình tổng quát:
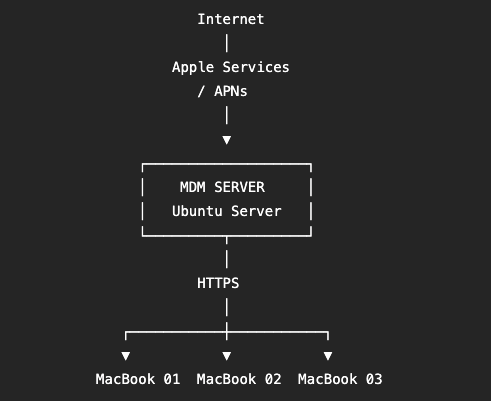
Vì sử dụng cơ chế quản lý từ xa của Apple, Mac không nhất thiết phải luôn nằm trong LAN công ty mới nhận được lệnh quản trị.
6. P.CNTT quản lý MDM như thế nào?
Nếu sử dụng một MDM có giao diện quản trị Web, sau khi hệ thống được triển khai, công việc hằng ngày của P.CNTT chủ yếu được thực hiện thông qua trình duyệt.
Ví dụ:
P.CNTT
   │
Web Browser
   │
   ▼
MDM Management Console
   │
   ├── Devices
   ├── Policies
   ├── Profiles
   ├── Applications
   ├── Security
   └── Inventory
Ubuntu Server chủ yếu đóng vai trò backend để vận hành:
- MDM service.
- Database.
- HTTPS.
- Certificate.
- Backup.
- Logs.
- Update.
- Firewall.
- Container/Docker nếu giải pháp sử dụng.
Do đó quản trị viên không phải SSH vào Ubuntu mỗi lần muốn thay đổi policy cho người dùng.
7. Configuration Profile – có thể hiểu gần giống GPO của macOS
Trong môi trường Windows:
Domain Controller
      ↓
     GPO
      ↓
Windows Client
Trong môi trường Apple:
MDM
 ↓
Configuration Profile / Policy
 ↓
Mac
Configuration Profile có thể chứa nhiều cấu hình liên quan đến bảo mật, mạng, ứng dụng và hệ điều hành.
Tuy nhiên cần lưu ý:
Configuration Profile không phải GPO và không có sự tương ứng 1:1 với toàn bộ Windows Group Policy.
Khi chuyển từ Windows sang Mac, P.CNTT cần xác định mục tiêu của từng GPO rồi tìm policy tương ứng trên macOS.
8. Những chức năng MDM có thể quản lý
Tùy giải pháp MDM và phiên bản macOS, P.CNTT có thể quản lý nhiều thành phần như:
Security
- Password policy.
- Screen lock.
- FileVault.
- Firewall.
- Certificate.
- Security configuration.
- OS Update.
Network
- Wi-Fi.
- VPN.
- Certificate.
- Một số cấu hình network khác.
Applications
- Inventory phần mềm.
- Triển khai phần mềm.
- Gỡ phần mềm.
- Quản lý hoặc hạn chế ứng dụng tùy nền tảng MDM.
- Thực thi application control trên những phiên bản macOS và giải pháp hỗ trợ.
Device
- Hardware inventory.
- Software inventory.
- Security status.
- Compliance.
- Configuration Profile.
Remote Administration
Tùy MDM có thể hỗ trợ:
- Push configuration.
- Install software.
- Remove software.
- Execute scripts.
- Lock.
- Wipe.
- Update inventory.
9. Quản lý Google Chrome và Google Workspace
Đây là một yêu cầu rất quan trọng trong môi trường doanh nghiệp.
Ví dụ trên Windows, doanh nghiệp có thể sử dụng Chrome Administrative Templates trong GPO để:
- Chỉ cho phép Google Workspace của công ty.
- Hạn chế đăng nhập Gmail cá nhân.
- Cấu hình Chrome.
- Quản lý một số chức năng của trình duyệt.
Trên macOS, Chrome cũng hỗ trợ Enterprise Policy.
Thay vì:
AD
 │
GPO
 │
Chrome Windows
có thể triển khai:
MDM
 │
Configuration Profile
 │
Chrome macOS
Như vậy P.CNTT vẫn có thể hướng tới việc kiểm soát Chrome trên Mac theo chính sách của doanh nghiệp.
10. Application Whitelist
Một trong những yêu cầu quan trọng khác là:
Chỉ cho phép chạy những Application được P.CNTT phê duyệt.
Ví dụ đối với máy của Phòng Thiết kế:
ALLOW

Google Chrome
Adobe Photoshop
Adobe Illustrator
Adobe InDesign
Adobe Acrobat
Microsoft Office
Font / Design Tools
Các ứng dụng được P.CNTT phê duyệt
Các ứng dụng khác có thể bị hạn chế tùy khả năng của macOS và MDM đang sử dụng.
Mô hình lý tưởng:
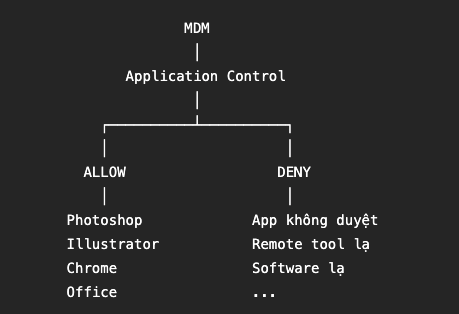
Khi triển khai thực tế cần kiểm tra khả năng Application Control cụ thể của MDM được lựa chọn.
11. Không nên cấp Administrator cho người dùng
Đối với Mac thuộc sở hữu doanh nghiệp, một nguyên tắc nên xem xét là:
Người dùng thông thường sử dụng Standard User, P.CNTT giữ quyền quản trị.
Ví dụ:
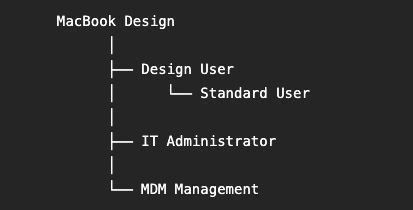
Điều này hạn chế khả năng người dùng tự ý:
- Thay đổi cấu hình hệ thống.
- Cài đặt một số thành phần không được phép.
- Can thiệp security configuration.
- Vô hiệu hóa các biện pháp quản trị.
12. Quản lý USB trên macOS
Một yêu cầu thường gặp trong doanh nghiệp là:
Không cho người dùng sử dụng USB Storage để copy dữ liệu nhưng vẫn cần sử dụng USB Token phục vụ công việc.
macOS/MDM có các cơ chế quản lý external storage và accessory tùy phiên bản hệ điều hành và MDM.
Mục tiêu có thể là:
USB Flash / External SSD
          │
          X
    Không copy dữ liệu


USB Token / Smart Card
          │
          ✓
   Phục vụ nghiệp vụ
Tuy nhiên việc whitelist chính xác thiết bị dựa trên VID/PID/Serial Number hoặc các đặc điểm phần cứng cần được kiểm tra với MDM/Endpoint Security cụ thể.
Đây là hạng mục nên PoC bằng chính USB Token doanh nghiệp đang sử dụng.
13. Nếu MDM Server bị tắt thì sao?
Một câu hỏi rất quan trọng khi đánh giá hệ thống:
Nếu MDM Server gặp sự cố, các Mac có mất policy ngay lập tức không?
Thông thường, các Configuration Profile đã được cài đặt xuống Mac vẫn tồn tại trên thiết bị khi MDM Server tạm thời offline.
Ví dụ:
MDM
 │
 │ Push Profile
 ▼
MacBook
 │
 ├── Security Policy
 ├── Chrome Configuration
 ├── FileVault Configuration
 └── Restrictions
Khi MDM Server tạm thời ngừng hoạt động, những cấu hình đã được cài đặt không đơn giản tự biến mất.
Tuy nhiên P.CNTT sẽ tạm thời mất khả năng:
- Push policy mới.
- Thay đổi policy.
- Gửi remote command.
- Nhận inventory mới.
- Thực hiện một số tác vụ quản trị từ xa.
Vì vậy MDM Server vẫn cần được backup và giám sát như một hệ thống CNTT quan trọng.
14. Apple Business Manager
Nếu doanh nghiệp chỉ thử nghiệm một Mac, có thể bắt đầu bằng enrollment thủ công nếu MDM hỗ trợ.
Nhưng khi triển khai chính thức nhiều thiết bị thuộc sở hữu công ty, nên nghiên cứu:
Apple Business Manager (ABM) + MDM + Automated Device Enrollment
Mô hình:
Mac thuộc Công ty
       ↓
Apple Business Manager
       ↓
Automated Device Enrollment
       ↓
MDM
       ↓
Configuration / Security / Applications
       ↓
Người dùng
Ưu điểm là máy Mac có thể được đưa vào hệ thống quản trị ngay trong quá trình thiết lập ban đầu và cung cấp mức kiểm soát doanh nghiệp tốt hơn so với cách cài profile thủ công.
15. Lựa chọn MDM
Có nhiều hướng triển khai:
Self-hosted / Open-source
Có thể nghiên cứu:
- Fleet.
- MicroMDM.
- Các nền tảng mã nguồn mở hoặc self-hosted khác.
Ưu điểm:
- Chủ động hạ tầng.
- Có thể tận dụng VM hiện có.
- Phù hợp môi trường P.CNTT muốn tự quản trị.
Nhược điểm:
- P.CNTT phải vận hành server.
- Backup.
- Update.
- Certificate.
- Database.
- Troubleshooting.
- Một số chức năng nâng cao có thể không có trong bản miễn phí.
Commercial / Cloud MDM
Có thể nghiên cứu các nền tảng như:
- Jamf.
- Mosyle.
- Microsoft Intune.
- Các MDM thương mại hỗ trợ Apple khác.
Ưu điểm thường là nhiều chức năng quản trị hoàn thiện hơn và giảm phần backend mà P.CNTT phải tự vận hành.
Do đó không nên lựa chọn MDM chỉ dựa trên tiêu chí miễn phí.
Quan trọng nhất là:
MDM có đáp ứng đúng security policy hiện tại của doanh nghiệp hay không?
16. Không nên triển khai ngay – hãy làm PoC
Nếu Phòng Thiết kế đề xuất sử dụng Mac, P.CNTT không nên mua hàng loạt thiết bị ngay.
Nên thực hiện Proof of Concept (PoC) trước.
Có thể sử dụng một MacBook thử nghiệm:
Ubuntu Server
     ↓
MDM
     ↓
Test MacBook
Sau đó kiểm tra lần lượt:
- Enrollment.
- Inventory.
- Standard User.
- FileVault.
- Firewall.
- Chrome Enterprise Policy.
- Google Workspace restriction.
- Application Control.
- Software Deployment.
- USB Storage.
- USB Token.
- Wi-Fi.
- VPN.
- Certificate.
- macOS Update.
- Remote Command.
- MDM Server outage.
- Khả năng người dùng can thiệp/gỡ quản lý.
Nếu các yêu cầu quan trọng đều đạt thì mới chuyển sang Production.
17. Bảng GPO Windows → MDM macOS
Trước khi PoC, P.CNTT nên export hoặc thống kê toàn bộ GPO hiện đang áp dụng cho Phòng Thiết kế/Marketing.
Sau đó lập bảng:
| Chính sách Windows hiện tại | macOS/MDM | Đánh giá |
|---|---|---|
| Chrome Enterprise Policy | Chrome Profile/Policy | Cần PoC |
| Block Gmail cá nhân | Chrome Enterprise Policy | Cần PoC |
| Application restriction | Application Control | Cần PoC |
| USB Storage | Storage/Endpoint Control | Cần PoC |
| USB Token | Exception/Compatibility | Cần PoC thực tế |
| Password Policy | Configuration Profile | Cần PoC |
| Firewall | Configuration Profile | Cần PoC |
| Disk Encryption | FileVault | Cần PoC |
| Software Deployment | MDM | Cần PoC |
| Windows Registry GPO | Không tương đương trực tiếp | Thiết kế lại |
| Windows-specific policy | Không áp dụng | Đánh giá riêng |
Đây là bước quan trọng nhất để trả lời câu hỏi:
Mac có đáp ứng tiêu chuẩn quản trị CNTT hiện tại của doanh nghiệp hay không?
18. Mô hình đề xuất cho Phòng Thiết kế
Nếu kết quả PoC đạt yêu cầu, mô hình có thể là:
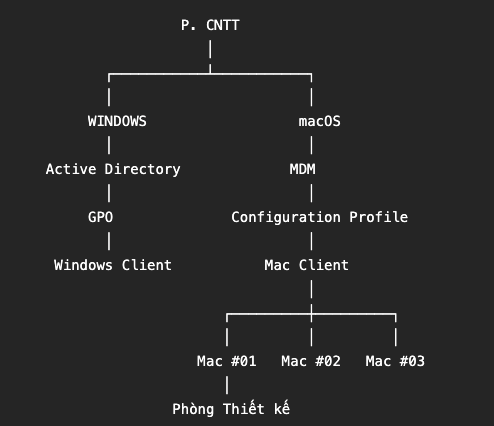
Như vậy việc sử dụng Mac không đồng nghĩa với việc P.CNTT mất quyền kiểm soát thiết bị.
Điểm khác biệt chỉ nằm ở công nghệ quản trị:
Windows → Active Directory + GPO
macOS → MDM + Configuration Profile
19. Kết luận
Việc triển khai MacBook/iMac cho bộ phận Thiết kế trong môi trường doanh nghiệp đang sử dụng Windows Domain Controller là khả thi.
Tuy nhiên không nên xem việc Join Mac vào Active Directory là giải pháp thay thế cho quản trị Windows GPO.
Kiến trúc phù hợp hơn là:
Windows
AD → GPO → Windows Client

macOS
MDM → Configuration Profile / Policy → Mac Client
P.CNTT vẫn giữ vai trò quản trị tập trung đối với cả hai nền tảng.
Trước khi triển khai Production, doanh nghiệp nên thực hiện PoC trên một thiết bị Mac và kiểm tra toàn bộ các yêu cầu bảo mật quan trọng, đặc biệt:
- Application Control.
- Chrome và Google Workspace.
- USB Storage.
- USB Token.
- FileVault.
- Firewall.
- Software Deployment.
- Standard User.
- OS Update.
- Khả năng quản trị từ xa.
Nếu PoC đáp ứng các yêu cầu này, Mac có thể được đưa vào môi trường doanh nghiệp mà vẫn duy trì được nguyên tắc:
Thiết bị thuộc doanh nghiệp phải nằm dưới sự quản lý tập trung của P.CNTT.
Tài liệu tham khảo
- Apple Platform Deployment: https://support.apple.com/guide/deployment/welcome/web
- Apple – Device Management: https://support.apple.com/guide/deployment/intro-to-device-management-depc0aadd3fe/web
- Apple – Automated Device Enrollment: https://support.apple.com/guide/deployment/automated-device-enrollment-management-dep73069dd57/web
- Google Chrome Enterprise – Manage Chrome policies on Mac: https://support.google.com/chrome/a/answer/7591084
- Fleet Documentation: https://fleetdm.com/docs
- MicroMDM Documentation: https://github.com/micromdm/micromdm
